AIを活用したサイバー攻撃の増加を受け、日本がサイバーセキュリティへの緊急資金拠出を推進
Breaking cybersecurity news, news analysis, commentary, and other content from around the world, with an initial focus on the Middle East & Africa, the Asia Pacific, Europe, and Latin America.
AIを活用したサイバー攻撃の増加を受け、日本がサイバーセキュリティへの緊急資金拠出を推進
この対策パッケージには、官民合同のサイバー対応チーム、経済省が主導するAI専門チーム、および政府の新たな能動的サイバー防衛権限の行使に関する裁量の拡大が含まれている。
Robert Lemos,Contributing Writer
November 11, 2026
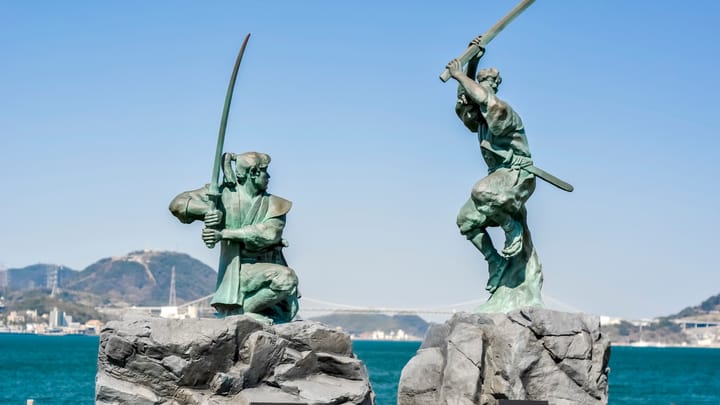
10 Min Read巌龍島にある武蔵と小次郎の像 – 出典:GARAGE38(Shutterstock経由)
Translation provided by Dark Reading’s internal AI translation tool.
日本においてサイバー攻撃や情報漏洩が急増していることを受け、日本政府は、攻撃に迅速に対応し、インフラのセキュリティを強化するための産官の専門家チームを設立することを目的とした、100億円(6,300万ドル)規模の緊急サイバーセキュリティ対策パッケージを可決した。
この戦略の4つの柱には、サイバー防衛へのAI導入を含む基礎的なサイバーセキュリティ対策の全国的な徹底、国内のサイバー捜査能力の強化、サイバー攻撃の被害者への支援拡充、そして民間企業と連携してサイバー攻撃に共同で対応することが含まれている。
高市早苗首相は、国のサイバーレジリエンス(回復力)を高めるため、これらのサイバーセキュリティ対策を「迅速かつ効果的に」実施するよう求めた。
「今この瞬間も、不正アクセスや情報漏洩の事案が後を絶たず、人々の日常生活や企業活動に多大な影響を及ぼしている」と、高市早苗首相は11月6日に緊急対策パッケージを発表した際の声明 で述べた。「政府のあらゆる資源を動員し、サイバー攻撃への対応能力を全面的に強化していこう。」
サイバー攻撃の急増は、日本企業や政府機関に甚大な被害をもたらしている。サイバーセキュリティ企業(旧トレンドマイクロ)であるTrendAIのデータ によると、2026年の最初の9か月間で600件以上のサイバーセキュリティインシデントが公表され、2025年通年の594件を上回った。公表されている報告数は控えめな推計に過ぎない。日本の個人情報保護監督機関は、4月から10月中旬にかけて2,094件の情報漏洩事案を記録 しており(原文は日本語)、これも2025年度通年の総件数を上回っている。
他の地域ではAIが攻撃者を支援しているものの、サイバーセキュリティ企業TrendAIの脅威調査共同責任者であるライアン・フローレス氏は、脅威に関する声明の中で、インシデントの増加と攻撃者によるAIの利用との間に明確な関連性は確認されていないと述べた。
Related: Japan Pushes Emergency Funding for Cybersecurity as AI-Assisted Breaches Rise
「サイバー攻撃は世界的に増加しており、その結果として侵害やデータ漏洩も増加しています」と同氏は述べた。「AIが直接関与しているわけではないかもしれませんが、攻撃者が標的を見つけたり、操作を自動化したりするのを支援するAIの能力により、サイバー攻撃は大規模化しています。組織は、被害に遭う確率を下げるために、サイバーリスクを低減し、脆弱性を解消する必要があります。」
サイバー防衛を強化するための4つの取り組み
最近の侵害事例には、冷凍食品大手のニチレイ やビール・食品大手のアサヒ に対するランサムウェア攻撃、およびGMOインターネットグループ を標的としたデータ侵害などが含まれる。これらの攻撃の多くは犯罪的な性質を持つが、盗まれた情報が他の犯罪グループや国家主体のアクターによって、日本の国民に対して悪用される可能性があることが懸念されていると、日本の通信大手NTTのチーフ・サイバーセキュリティ・ストラテジスト、松原美穂子氏は指摘する。
「攻撃者が十分な個人情報を収集・集約できれば、個人の嗜好から経済活動に至るまで、日本国民の詳細なプロファイルを構築できる」と同氏は述べる。「そのデータは、世論を操作したり、日本の機関に対する信頼を損なわせたりするための標的型偽情報キャンペーンなど、日本に対する影響工作に利用される可能性がある」
日本政府は、緊急資金を活用して、サイバーセキュリティ体制全体を強化するための4つの広範な取り組みを推進する意向だ。閣僚会議の公表された議事録 によると、政府は、最近の多くの情報漏洩は適切なセキュリティ対策によって防ぐことができたはずだと指摘し、最初の取り組みとして、各組織が基本的なサイバーセキュリティ対策を確実に実施するよう促すとしている。
2つ目の主要な取り組みは、調査および情報収集能力を向上させ、より精度の高い分析を可能にし、その結果を国民に提供することで、攻撃への備えを強化することである。第三に、政府はサイバー攻撃への対応を強化し、国際的なパートナーシップを構築するとともに、積極的なサイバー防衛措置を実施する。最後に、政府は被害者を支援する能力とインフラを整備し、市民が損害を回復し、企業が事業を継続できるようにする計画だ。
「被害を受けた組織や個人が迷うことなく支援を受けられるよう、利用しやすい相談窓口や専門家による直接的な支援を拡充し、二次被害を防ぐための情報共有を強化する」と、日本の議事録には記されている。「また、官民の専門家を柔軟に派遣するための全国的な仕組みの構築にも着手する」
日本のサイバー投資は始まったばかり
10月1日、日本の「積極的サイバー防衛法」が施行され、警察や自衛隊(SDF)に対し、日本の国家安全保障にリスクをもたらすあらゆるサイバー攻撃に対して強力な措置を講じる権限が与えられた。
「多くの国が、日本がいかなる種類のサイバー攻撃に対して、どれほどの速さで、どの程度の強度で対応できるのかを知りたがっているだろう」とNTTの松原氏は述べ、次のように付け加えた。「この緊急対策パッケージは……法律の枠組みを経済全体にわたる実用的な能力へと転換し、攻撃の可能性が高まる中、あらゆる規模の組織が攻撃を予防、検知、対応できるよう準備するために必要である。」
しかし、この資金はあくまで第一歩に過ぎず、日本がサイバーセキュリティへの投資を継続するには、さらなる資金が必要になると同氏は指摘する。
「この対策パッケージの重要な点は、サイバーセキュリティを個々の組織に完全に任せておくことはできないという認識が示されていることだ」と松原氏は述べる。「セキュリティ評価やインシデント対応、復旧支援といった形の政府による支援が、大きな違いを生むことができる。」
Read more about:
Originally published on Dark Reading